
Всички говорят за изкуствения интелект – от шефовете на мега-корпорации до обикновения човек в своето ежедневие. Бизнесите инвестират в AI проекти, служителите използват „интелекти“ за своите отчети или анализи, децата пишат домашните си с „джипити“. Но същите тези AI технологии радикално промениха пейзажа в системите за съхранение на данни – онези гигантски „шкафове“ с модули памет, които съхраняват нашите данни. Такава апаратура имат и банките, и телекомуникационните оператори, и държавните учреждения, всички големи бизнеси и, разбира се, „облаците“. AI за тях е едновременно върхова заплаха и неизбежно спасение.
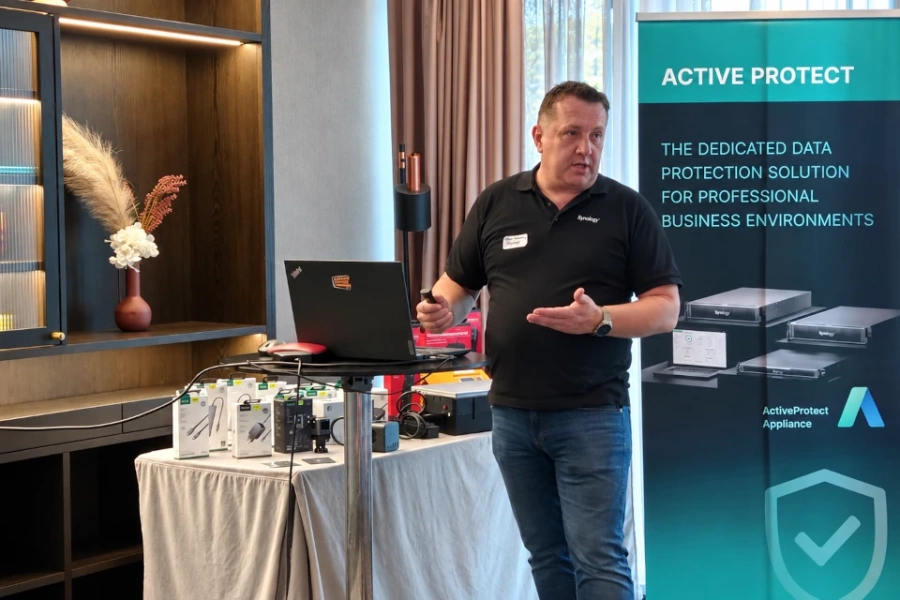
„Изкуственият интелект влияе на всичко. Основният въпрос днес е как да защитим данните си във време, когато AI е толкова мощен, че може да атакува всякаква мишена“, казва Кенан Сератлич, докато отпива от кафето си. Босненецът е регионален мениджър за Балканите в един от най-големите производители на „сторидж“ – компанията Synology. „Всяка организация днес е мишена. Кибератаките сриват производствени линии и болници, не подбират“, добавя Сератлич.
Днес, с новите изчислителни мощности, вече е трудно да опазим данните си само със силата на добре познатото криптиране. Нужна ни е много по-надеждно решение. И ето, че отново AI е решението. Новите устройства за съхранение разчитат на AI като инструмент за бързо разпознаване на атаката, за намиране къде е проблемът, за откриване на необичайно поведение – и за реагиране възможно най-бързо.
AI влиза в защитата на хранилищата
Изкуственият интелект създава нови възможности за киберзащита. „Умните технологии са способни да правят постоянен мониторинг и анализ, за да разкрият необичайни модели на достъп, нетипични скорости на четене и запис, отклонения в поведението на потребителите и приложенията, казва Сератлич. Подобни механизми позволяват на системата за съхранение да реагира като жива, да сигнализира за подозрителни действия, преди те да са довели до сериозни последствия.
Предизвикателство тук е да се обхванат по-старите, вече съществуващи системи за съхранение на данните. Това е възможно – на софтуерно ниво. Именно в тази област са огромният брой подобрения, които производителите въвеждат в днешно време – софтуерните технологии за защита са много по-съществени от терабайтите и скоростите на писане.
Бекъпът вече не е достатъчен
„Склонни сме да мислим, че щом имаме бекъп, можем да се спасим дори при срив, при хакване, при киберизнудване. Но реално само 52% от организациите имат работещ бекъп“, посочи мениджърът на Synology пред българските партньори на дистрибутора Adsys. “Така е, но не защото нещо са сбъркали! А защото тенденциите се променят!“, каза Сератлич.
Наличието на резервно копие не гарантира, че то ще бъде използваемо при необходимост. Днес нападателите боравят с усъвършенствани методи за кибер-изнудвания , така че самите бекъп копия трябва да бъдат защитени от край до край. Криптирането, управлението на достъпа и всички други добре познати технологии е желателно да бъдат съчетани с екстремното решение, да има и „изцяло офлайн“ копие, което е физически изолирано.
Паралелно с това крайно наложителни са редовни тестове за възстановяване. Те проверяват не само наличието на данните, но и тяхната цялост и приложимост. Именно това е частта, за която над 90% от фирмите смятат, че са подготвени, но реално готовност имат едва около половината.
SURE – корпоративната устойчивост е приоритет
Сред решенията, насочени към постигане на устойчивост, е технологичният набор „SURE“ на Synology, съкратено от Synology Unified Reduction Engine. Концепцията стъпва на три направления: по-солидна сигурност, надеждно възстановяване и проактивна видимост върху случващото се в инфраструктурата.
Първото направление обхваща криптиране, управление на достъпа и възможностите за пълно изолиране на резервните копия. При определени конфигурации криптирането на хардуерно ниво може да ограничи риска от разкриване на информация, ако устройство бъде откраднато.
Втората част е свързана с възстановяването. Тя включва проверка на резервните копия и възможност за възстановяване в изолирана среда, която намалява риска компрометирани данни или софтуер да заразят отново продуктивната инфраструктура.
Третото направление е проактивното наблюдение. Системата трябва да може да открива необичайни поведенчески модели като нетипично натоварване и други отклонения, които могат да сигнализират за атака или технически проблем.
Време за далновидни решения
Предизвикателствата пред сигурността на данните в системите за съхранение поставя технологичните екипи пред сложен избор. Те трябва да преценят много далновидно дали съществуващата инфраструктура може да бъде защитена достатъчно добре чрез обновяване на софтуера и архитектурата, или рисковете налагат внедряването на изцяло нови технологии. Планирането трябва да отчита и забавянията в доставките. А то е огромно.
Недостигът на дискове и памет усложнява инвестициите
Търсенето на изчислителна мощност и компоненти за шумно рекламираните центрове за данни за AI вече е претоварило производствените вериги до степен, в която поръчките се изпълняват с многоседмично закъснение.
„Кризата на пазара на системи за съхранение на данни става все по-остра. Доставките се бавят, цените летят нагоре“, коментира Николай Вачев, управител на Adsys. По думите му, при по-малките системи ситуацията е по-благоприятна, докато при корпоративните хранилища сроковете за доставка могат да достигнат няколко месеца.
По данни на Synology, в момента забавянията достигат до над 52 седмици, а цените са скочили с над 200% през последната година.
Проблемът не се изчерпва с моментния недостиг на чипове за памети. Производството на носители е концентрирано в ограничен брой големи доставчици, а увеличаването на капацитета им изисква време и значителни инвестиции, което затруднява бързата реакция на пазара.
Картината ще продължи да е подобна, тъй като значителна част от наличните производствени ресурси са насочени към инфраструктурата за изкуствен интелект. Сератлич също отбелязва, че очаква напрежението да се запази през следващите години и посочи 2030 г. като ориентир за очаквания край на този продължителен труден период, но не като гарантиран срок за нормализиране на пазара.
За бизнеса това означава, че отлагането на подмяната на критично оборудване може да се окаже рисковано. Организациите трябва да прогнозират нуждите си от капацитет, да предвидят резерв за растеж и да оценяват общата цена на притежание, включително поддръжката, енергопотреблението, защитата и възстановяването при инциденти. При всички положения планирането трябва да изпреварва текущите нужди.
В условията на бързо развитие на AI и нестабилни доставки планирането на хранилищата вече не може да се ограничава до текущите потребности на организацията. Инфраструктурата трябва да осигурява достатъчно пространство за растеж, като поддържа подходящи нива на защита и възстановяване. С други думи, организациите трябва да предвиждат и как ще реагират, ако даден компонент стане недостъпен, ако доставката се забави или ако съществуващото оборудване вече не поддържа необходимите механизми за сигурност.