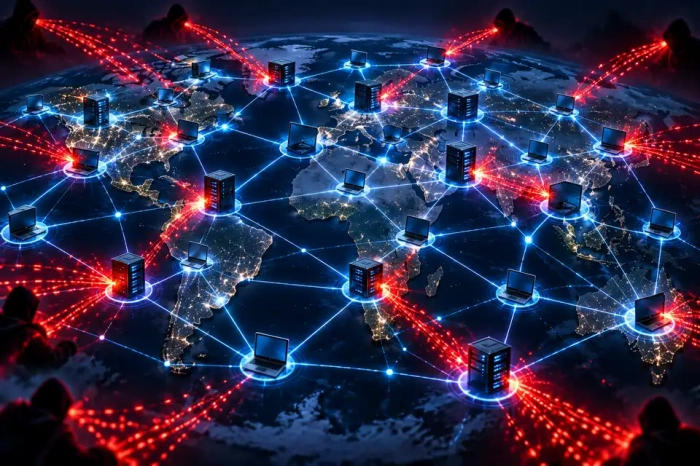

Изследовател в областта на киберсигурността разкри мащабна кибератака срещу ИТ инфраструктурата на анонимния браузър Tor. Нападателите са компрометирали стотици сървъри, функциониращи като изходни възли в мрежата на Tor, и са ги използвали за прихващане на SSH връзки. Те са пренасочвали трафика към сървъри под свой контрол, където са могли да крадат пароли, да наблюдават сесии и да правят опити за заразяване на целевите ИТ системи със зловредния софтуер Ebury.
Според публикация на Ars Technica, която се позовава на изследовател на сигурността с псевдоним „Kaba”, хакерите са поели контрола над повече от 300 изходни възела на Tor, за да прихващат SSH връзки.
Tor Browser е специализиран уеб браузър, базиран на Firefox, създаден с цел повишаване на анонимността и поверителността на потребителите в интернет. Той пренасочва целия трафик през разпределена мрежа от сървъри (възли), поддържани от доброволци, като криптира данните многократно.
Технологията на Tor затруднява проследяването на реалния IP адрес или онлайн активността на потребителя. Браузърът включва вградени функции за поверителност, като блокиране на тракери, деактивиране на определени скриптове и защита срещу „fingerprinting” (създаване на цифров отпечатък) – техника, използвана за събиране на данни за устройството или браузъра на потребителя.
Атака срещу ИТ инфраструктурата на Tor
На 2 октомври 2026 г. специалистът по киберсигурност с псевдоним Kaba открива аномалия: при опит за свързване със собствен сървър чрез Tor, системата OpenSSH извежда предупреждение за промяна в ключа на хоста (host key).
Впоследствие той сканира приблизително 3000 изходни възела и установява, че 333 от тях пренасочват SSH връзки към едни и същи 12 сървъра, използвани за прихващане на данните.
На компрометираните хостове нападателите са променили конфигурацията ‘torrc’ и са отворили порт 22. Едновременно с това, на няколко възела (нода), защитените портове IMAPS и POP3S са били деактивирани, а на тяхно място са били активирани некриптираните POP3 и IMAP.
Изследователят предполага, че освен данните за достъп до SSH, нападателите са се интересували и от некриптиран имейл трафик.
Механизъм на прихващане
Схемата на хакерите използва автентикация чрез парола. Сървърът на нападателите се е представял за легитимен SSH сървър, предоставяйки собствен хост ключ. Ако потребителят пренебрегне предупреждението за промяна на хост ключа – или приеме новия ключ при първото свързване – и въведе паролата си, тези данни попадат в ръцете на хакерите.
След това се установява връзка с реалния сървър, което създава илюзията за нормална сесия, докато хакерите получават възможност да наблюдават всички команди, въвеждани от потребителя.
Чрез използване на „примамка” (honeypot) изследователят установил и опити за проверка за наличието на `sudo`, както и за инсталиране на Ebury – зловреден софтуер (тип „задна врата” и инструмент за кражба на информация), който се маскира в рамките на OpenSSH.
Прихващането на вход чрез SSH ключ по този начин е било невъзможно, тъй като криптографският подпис на клиента е обвързан с конкретна сесия и не може да бъде използван повторно за свързване с легитимния сървър.
Анализ на мрежовите данни
Допълнителен анализ на публичните данни за мрежата Tor разкрива, че в периода от 1 до 4 октомври 2026 г. 377 възела, свързани с 59 оператора, са въвели подозрителна политика за изходящ трафик. На 4 октомври тези възли са заемали приблизително 7,46% от общия капацитет за изходящ трафик в мрежата.
Авторът на анализа подчертава, че съвпадението в конфигурациите само по себе си не представлява доказателство за компрометиране на инфраструктурата на Tor.
В изявление, публикувано на 5 октомври 2026 г., екипът, отговарящ за състоянието на мрежата Tor, съобщи, че е получил уведомления от няколко оператора за компрометиране на техните сървъри.
Нападателите са получили достъп до Linux хостове, променили са конфигурациите на Tor, а в някои случаи са преконфигурирали стандартни възли така, че да функционират като изходни възли, с цел прихващане на SSH връзки.
Пример за компрометиране
Един от засегнатите оператори описва компрометирането на група възли, наречена „Quetzalcoatl”. На 28 август нападатели използват парола за достъп до сървър за управление, хостван от Contabo; в рамките на пет минути те получават root привилегии и инсталират версия 1.8.3 на бекдора Ebury.
Оттам хакерите се придвижват странично към VPS (Switzerland2), хостван от FranTech – на който работят два изходни възела – и инсталират Ebury и там.
На 2 октомври конфигурацията на тези възли е променена. Нападателите модифицират файла `torrc`, в резултат на което възлите започват да прилагат нова политика за изходен трафик.
Операторът признава, че първоначалният пробив е станал възможен поради слаба сигурност: една и съща парола е използвана за SSH, sudo и криптиране на резервните копия, като тя е била съхранявана в чист текст (без криптиране) и на двата сървъра. Остава неясно дали е използван подобен метод за компрометиране на останалите възли.
Значителен брой от засегнатите възли са хоствани от FranTech/BuyVM; поради това е възможно самата ИТ инфраструктура на доставчика да е била компрометирана, въпреки че към 22 октомври няма доказателства в подкрепа на тази теория.
Реакция от страна на Tor
Още на 4 октомври екипът на Tor Project започва да маркира проблемните възли с етикетите „BadExit” и „MiddleOnly”, за да гарантира, че клиентите вече няма да ги използват като изходни възли.
Към 5 октомври всички възли със злонамерена конфигурация са премахнати от текущия „консенсус” на Tor – подписан списък с налични възли, който клиентите използват за изграждане на своите маршрути.
Потребителите, които са се свързвали чрез SSH през Tor в периода от 1 до 5 октомври 2026 г., приели са непознат или променен хост ключ и са въвели парола, трябва да считат данните си за достъп за компрометирани.
Препоръчва им се да променят тези данни и да проверят сървърите си за наличието на зловредния софтуер Ebury, предназначен за кражба на информация.